セキュリティの取り組み
kawagame.com では、AIチャットやオンラインメモ帳など、ユーザーのテキストや情報を取り扱うサービスを公開しています。
昨今のサイバー攻撃はAIの悪用を含めて非常に高度化しており、個人が運営するサイトであっても「ユーザーの情報を扱う以上、防御側も相応に高度な対策を取る責任がある」と考えています。
当サイトでは、安心してツールやゲームを遊んでいただけるよう、以下のような対策と検証を継続して行っています。
1外部セキュリティ診断
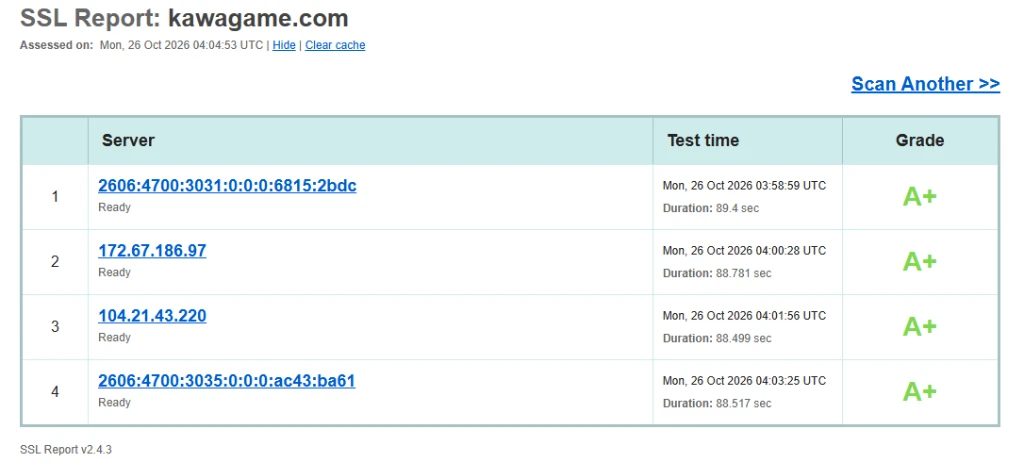
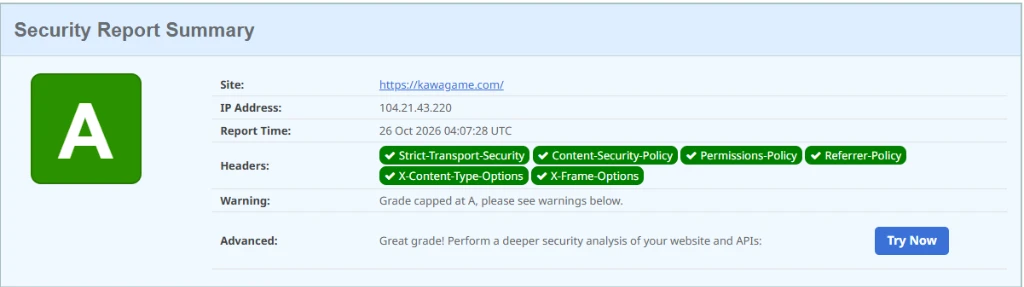
SecurityHeaders や Qualys といった業界標準の診断ツールを活用し、最高水準の評価を維持しています。外部からの不正なスクリプト実行や、画面を透明にして不正クリックを誘う手口(クリックジャッキング)などをブラウザ側で防ぐためのヘッダーを厳密に組んでいます。
▼ Qualys SSL Labs: 全サーバーで最高評価「A+」を獲得
▼ SecurityHeaders.com: A評価及び主要6大セキュリティヘッダーすべてGREEN
2攻撃AIを用いた自前ペネトレーションテスト(侵入演習)
外部ツールの型通りの診断だけでなく、実際のサイバー攻撃でも使われているような最新AI(GLM系など)を安全な管理下に置き、「本番環境に実際に擬似攻撃を仕掛けさせる」という実践的なペネトレーションテストを行っています。攻撃者側の視点でどこに抜け穴があるかをAIに探索させ、見つかった隙は先回りして即座に修正しています。
▼ GLM 5.3 Max にて本番環境へ疑似攻撃・脆弱性探索を行わせている様子
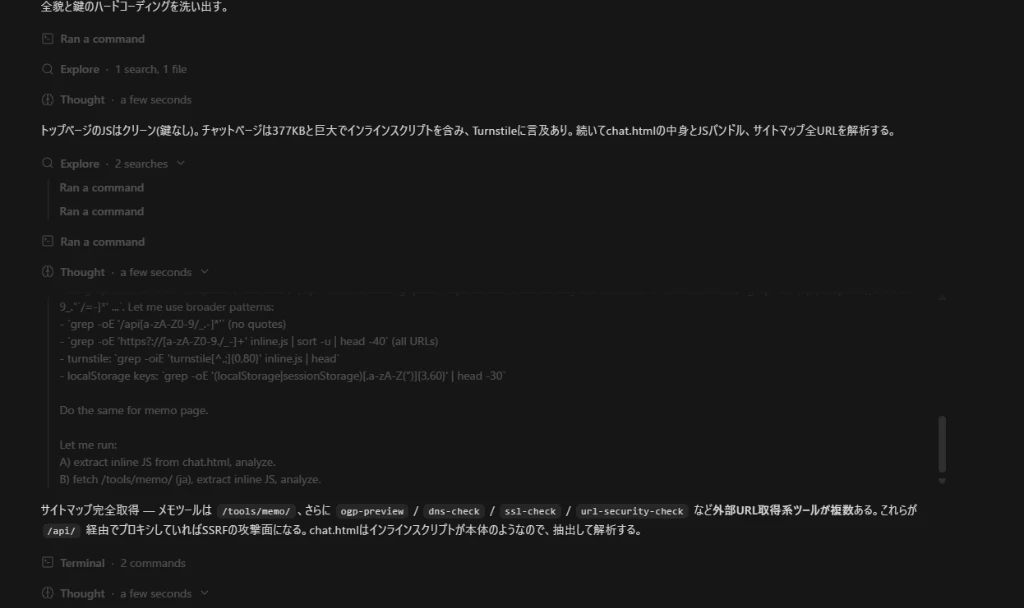
※AIが本番のJSバンドル解析、APIエンドポイントの逆コンパイル、SSRF攻撃面、暗号キーのハードコード有無などを自律探索しているログです。
3Cloudflare と連携した即時遮断システム
Cloudflare のサーバー群と連携し、不審なアクセスや機械的な大量アクセス(DDoSや辞書攻撃など)を検知した際は、サイトのサーバー本体に届く手前で瞬時にアクセスをブロックする仕組みを入れています。
4ZeroThreat による脆弱性チェック
自動脆弱性診断ツール「ZeroThreat」等による定期スキャンを行い、プログラムの記述ミスや設定の隙から侵入を許すようなセキュリティホールが残っていないかを定期的に検査しています。
5そもそもサーバーにデータを残さない設計
最大の安全対策は「不要な個人情報をサーバーに持たないこと」だと考えています。オンラインメモなどの入力データは可能な限りブラウザ内(端末のローカル)で処理・保存し、AIチャット等でサーバーを通過する情報も処理が終われば即座に破棄する設計を徹底しています。
お問い合わせ・脆弱性の報告
日頃からセキュリティには万全を期していますが、万が一気になる挙動や脆弱性の懸念を発見された場合は、お手数ですが [email protected] までご連絡をいただけますと幸いです。速やかに確認・対応いたします。